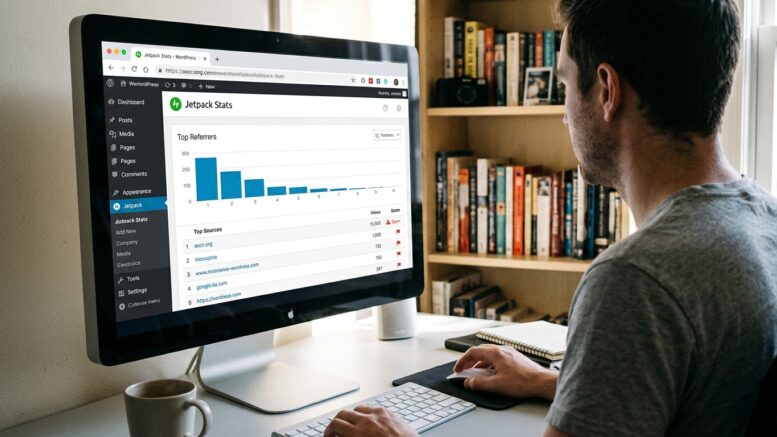
Phänomen Referrer-Spam: Warum Website-Traffic von „aocr.org“ anzeigt wird
Beim Blick in die Website-Statistiken – sei es über Google Analytics, Matomo oder das Dashboard des Webhosting-Anbieters – fällt gelegentlich ein seltsames Phänomen auf: In den Berichten über die Herkunft der Besucher (Referrer / Verweisquellen) tauchen plötzlich auffällig viele Zugriffe auf, die von der Domain aocr.org stammen. Dieses Datenbild wirkt zunächst verwirrend. Es stellt sich die Frage, wer hinter dieser Domain steckt, ob die eigene Website dort verlinkt wurde oder ob womöglich ein Cyberangriff vorliegt.
Wer oder was ist „aocr.org“?
Ein Blick auf die Webadresse bringt schnelle Klarheit über die Inhaber der Domain: aocr.org steht für das American Osteopathic College of Radiology, eine renommierte US-amerikanische Fachgesellschaft für medizinische Radiologie. Die entscheidende Erkenntnis lautet jedoch: Das American Osteopathic College of Radiology hat absolut nichts mit den Aufrufen auf der betroffenen Website zu tun. Die Organisation ist in diesem Szenario selbst ein unbeteiligter Dritter, dessen Name missbraucht wird. Dass die Domain dennoch in den Statistiken auftaucht, liegt an einer gängigen Methode der Online-Spam-Szene: dem sogenannten Referrer-Spoofing (oder Referrer-Spam).
Die Funktionsweise: Wie Referrer-Spoofing entsteht
Wenn ein Mensch auf einen Link klickt, um von Website A zu Website B zu gelangen, sendet der Webbrowser im Hintergrund einen Daten-Header mit – den sogenannten HTTP-Referer. Dieser teilt der Ziel-Website mit, von welcher Seite der Nutzer kommt. Automatisierte Skripte, Bots und Web-Crawler müssen sich jedoch nicht an die Regeln normaler Browser halten. Sie können diesen Header beliebig manipulieren und dem Zielserver vortäuschen, die Anfrage stamme von einer beliebigen Internetadresse der Welt.
Im Fall von aocr.org passiert Folgendes:
- Automatisierte Bot-Netzwerke (häufig über US-amerikanische Cloud- und Proxy-Server geleitet) rufen massenhaft und automatisiert Tausende von Webseiten im Netz auf.
- Beim Aufruf fälschen die Server der Bots den
HTTP-Referer-Header und tragen dort gezieltaocr.orgein. - Der Ziel-Webserver oder das gewählte Analytics-Tool nimmt diese Angabe ungeprüft entgegen und protokolliert einen scheinbaren „Besucher“, der angeblich über einen Link auf
aocr.orgzur Seite gefunden hat.
Die Motivation: Warum Spam-Betreiber so vorgehen
Hinter dem Erzeugen von gefälschtem Traffic mit der Domain einer medizinischen Fachgesellschaft stecken meist zwei Hauptgründe:
1. Klick-Neugier (SEO- & Affiliate-Spam)
Website-Betreiber und Webmaster beobachten ihre Analytics-Daten aufmerksam. Taucht dort plötzlich eine unbekannte Quelle mit hohem Traffic-Volumen auf, ist die Neugier groß: Die Adresse wird in den Browser eingetippt, um zu prüfen, wer die eigene Seite verlinkt hat. Oft führen solche gefälschten Referrer-Domains früher oder später auf Umleitungen (Redirects) zu Landingpages für Werbeprodukte, Affiliate-Links, unseriöse SEO-Dienstleistungen oder Spam-Angebote. Selbst wenn aocr.org derzeit eine echte Seite zeigt, dient das Vortäuschen bekannter Webseiten häufig dazu, Filtermechanismen zu umgehen.
2. Tarnung vor Sicherheitsfiltern („Reputation Laundering“)
Würden die Spam-Bots ihre echten IP-Adressen oder unbekannte, verdächtige Domains als Referrer mitsenden, würden viele Web Application Firewalls (WAF) und Sicherheitssysteme die Anfragen sofort blockieren. Die Nutzung einer etablierten .org-Domain einer US-Institution dient als Tarnmantel, um in Logfiles und Sicherheitssystemen schlichtweg unauffällig zu wirken.
Die Folgen für die betroffene Website
Die wichtigste Entwarnung vorweg: Es besteht keine unmittelbare Sicherheitsgefahr für die Website.
Referrer-Spam ist in der Regel kein Hacking-Versuch, kein SQL-Injection-Angriff und kein Versuch, Schadsoftware zu installieren. Der Hauptschaden entsteht in den Daten:
- Verzerrte Statistiken: Die Gesamtzahl der Sitzungen und Seitenaufrufe wird künstlich in die Höhe getrieben.
- Verfälschte Kennzahlen: Da die Bots die Seite nach dem Aufruf meist in Bruchteilen einer Sekunde wieder verlassen, sinkt die durchschnittliche Verweildauer drastisch, während die Absprungrate (Bounce Rate) steil nach oben schnellt.
- Ungenaue Berichte: Die Analyseberichte verlieren an Aussagekraft, da echter menschlicher Traffic mit Bot-Traffic vermischt wird.
Anleitung: Daten reinigen und den Spam blockieren
Es gibt zwei effektive Wege, um das Problem in den Griff zu bekommen – je nachdem, ob nur die Statistiken bereinigt oder die Bots komplett vom Server ausgesperrt werden sollen.
Methode 1: Verweisquelle in Google Analytics 4 (GA4) ausschließen
Dies ist die einfachste Methode, um die eigenen Berichte wieder sauber zu halten. GA4 ignoriert den Traffic der angegebenen Domain künftig bei der Zuordnung.
- Bei Google Analytics anmelden und die gewünschte Property öffnen.
- Unten links auf das Zahnrad-Symbol (Verwaltung) klicken.
- Unter Datenerhebung und -änderung den Punkt Datenstreams auswählen und den Web-Stream anklicken.
- Nach unten scrollen und auf Tag-Einstellungen bearbeiten klicken.
- Auf Alle anzeigen klicken und den Menüpunkt Unerwünschte Verweise auflisten wählen.
- Den Übereinstimmungstyp auf Enthält einstellen und im Feld Domain den Wert
aocr.orgeintragen. - Oben rechts auf Speichern klicken.
(Hinweis: Dies bereinigt die Daten ab dem Zeitpunkt der Einrichtung. Historische Daten der Vergangenheit werden von Google Analytics nicht rückwirkend verändert.)
Methode 2: Zugriffe direkt auf Server-Ebene blockieren
Sollten die Bot-Zugriffe ein Ausmaß annehmen, das die Ladezeiten des Servers beeinträchtigt, können sie mithilfe der Serverkonfiguration oder einer Firewall komplett ausgesperrt werden.
- Per Cloudflare / WAF: Bei Nutzung eines CDN- oder Firewall-Dienstes wie Cloudflare lässt sich dort eine benutzerdefinierte Firewall-Regel erstellen:
HTTP Referer contains "aocr.org"-> Block. - Per
.htaccess(bei Apache-Servern): Folgender Code kann der.htaccess-Datei im Hauptverzeichnis der Website hinzugefügt werden:
Apache
RewriteEngine On
RewriteCond %{HTTP_REFERER} aocr\.org [NC]
RewriteRule ^ - [F,L]
Referrer-Spam wie der über aocr.org gehört zum Grundrauschen des modernen Internets. Mit den passenden Filtern in den Analytics-Tools wird sichergestellt, dass die Marketing- und Besucherdaten aussagekräftig und verlässlich bleiben.
Kommentar hinterlassen zu "Neue Welle von Referrer-Spam: Massiver Traffic von „aocr.org“"